上午十点,研发工程师小陈把一项编程任务交给Codex:给支付回调补上重复请求处理,补充测试,并生成Pull Request。十几分钟后,代码改好,测试通过。整个过程,Agent读了仓库里的接口和测试文件,把代码交给模型分析,改了三个文件,还尝试读取.env文件、执行一条外部下载命...
上午十点,研发工程师小陈把一项编程任务交给Codex:给支付回调补上重复请求处理,补充测试,并生成Pull Request。
十几分钟后,代码改好,测试通过。整个过程,Agent读了仓库里的接口和测试文件,把代码交给模型分析,改了三个文件,还尝试读取.env文件、执行一条外部下载命令。
研发在乎结果,可企业还得了解:代码去了哪个模型,读取文件是否越权,外部下载命令连向哪里……
Codex、Claude Code、OpenCode等Coding Agent的风险,不只体现在最终交付的代码中,还藏在任务执行期间的资源访问、工具调用、数据外发和外联行为中。
因此,治理不能等到Pull Request生成后才开始。云枢AIDR把治理带进AI编程全过程,让企业既获得Coding Agent的效率,也能掌握代码去向、管住关键动作,还原任务的来龙去脉。
01 看清开发环境中的Coding Agent
开发者可能在终端侧通过IDE、命令行启动Agent,也可能在远程开发环境或K8s Pod中运行它。云枢AIDR支持发现这些不同环境中的Coding Agent,并建立资产档案,记录使用者、所属项目、访问的仓库和运行环境,识别会话、工具调用以及模型地址、Skill等关键配置。
AIDR还通过风险视图,呈现各Agent的明文密钥暴露、模型中转站使用、风险Skill安装、恶意浏览器插件使用等风险,以及对应的风险等级和处置状态。
企业可按策略禁用未获批准的Shadow Agent(影子Agent);对确有业务需要的,核验运行环境与配置、完成合规适配后,将其作为Trusted Agent(可信Agent)纳入后续管理。
02 划清Coding Agent的企业资源访问边界
开发者可能因工作需要获准访问企业特定代码仓库或内部系统,但这些权限不应自动延伸给Coding Agent。若Agent直接沿用开发者账号,一项普通编程任务也可能越界读取其他项目代码,甚至误操作生产系统。
云枢AIDR为每个Trusted Agent建立独立身份,绑定使用者、责任人、项目和运行环境。Agent访问企业代码仓库和内部系统时,按零信任原则,以自身身份获取当前项目所需的最小权限。每次访问均校验Agent身份与目标资源,不因开发者已登录、设备处于企业网络或此前获批而自动放行。
03 保障Coding Agent编程过程的数据安全
Coding Agent可能访问企业代码仓库,也可能读取本地或远程开发环境中的代码。云枢AIDR将Agent对本地核心代码仓库的访问纳入管控,并对代码进入模型和直接外发分别设置防护措施。
Agent连接未批准的模型或第三方中转站,可能使代码流向企业未授权的服务。AIDR为Agent设定企业批准的模型地址,发现配置指向未批准地址时自动恢复。在此基础上,AIDR支持根据“项目路径—代码密级”规则分配模型资源。普通代码进入批准的外部模型,核心代码只能进入批准的内部模型;内部模型不可用时,直接阻断请求。
对于Agent拟发送给模型的代码,AIDR提前识别其中的SSH密钥、身份验证令牌、内网地址等敏感信息,并按策略放行、阻断或脱敏。
输入内容脱敏时,以占位符替换真实值,同时保留代码结构和逻辑;模型返回后,再将对应的占位符还原为原值。员工全程无感,不影响正常工作。
代码也可能不经过模型,通过git push、curl、scp、FTP、HTTP POST等方式直接外发。AIDR检查Agent实际发送的内容和目的地,企业可按数据类型、项目密级和外发场景设置放行、审批或阻断策略。
对试图获取并外发密钥明文、规避安全管控的请求,AIDR可结合任务上下文进行意图检测,并按策略阻断。
04 防范Coding Agent的操作和外联风险
Coding Agent不只给出代码建议,还可能直接修改文件、运行测试或安装依赖。
云枢AIDR在Agent执行操作前,结合当前任务检查命令用途和风险。正常的构建、测试等操作放行;危险命令或超出任务范围的操作,按企业策略阻断或交由人工确认。
Skill、MCP和插件能扩展Agent的操作能力,也可能带来新的风险。AIDR结合云端实时威胁情报对组件进行检测,发现风险按策略阻断或审批。
Coding Agent可能通过互联网拉取开源代码、安装依赖、查阅文档或调用外部API。AIDR可明确Agent能访问和不能访问的站点及应用,访问不允许的目标时,按策略告警或阻断。
即使访问是由Agent启动的脚本、Python程序或浏览器发起,AIDR也能将其关联到对应的Agent和任务
05 追溯Coding Agent的任务过程,算清成本
云枢AIDR将使用者、设备、Agent、项目与任务关联,留存会话、模型请求、资源访问、文件操作、工具调用、命令执行和网络连接记录。意图检测结果、命中的策略,以及放行、阻断、审批等处置情况,也纳入审计。
发生代码误改、泄密等问题时,支持企业追溯到对应任务和会话,查看Agent如何理解任务、调用了哪些工具、执行了什么命令,以及管控是否生效。帮助定位问题来源、核查影响范围和责任归属,并优化策略。
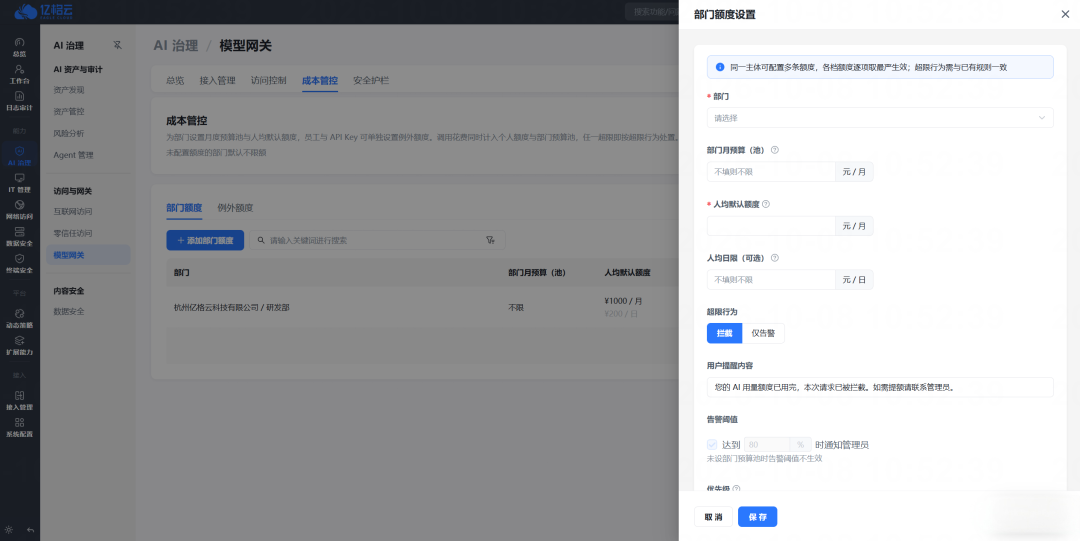
模型调用次数、Token用量和工具使用情况按Agent与任务归集,帮助企业核算使用成本,识别高消耗任务和异常调用。企业还可设置用量阈值,超出后按策略暂停后续调用。
回到开头那十几分钟。对小陈来说,Pull Request生成,任务结束;对企业来说,只有过程受控、结果可追溯,才敢把更多研发任务交给Coding Agent。
云枢AIDR让这份信任落到每一次任务里。代码和效率可以交给Agent,但权限与边界需要始终掌握在企业手里。